Shadow AI – de færreste aner omfanget og sikkerhedskonsekvenserne
Digital cybersikkerhed er veletableret; Næsten samtlige virksomheder er i dag beskyttet af firewalls, multifaktor-login, awareness-træning og avanceret endpoint-beskyttelse. Men hvad sker der, når truslen ikke længere kommer udefra, men opstår gennem medarbejdernes brug af AI?
Hvad er Shadow AI?
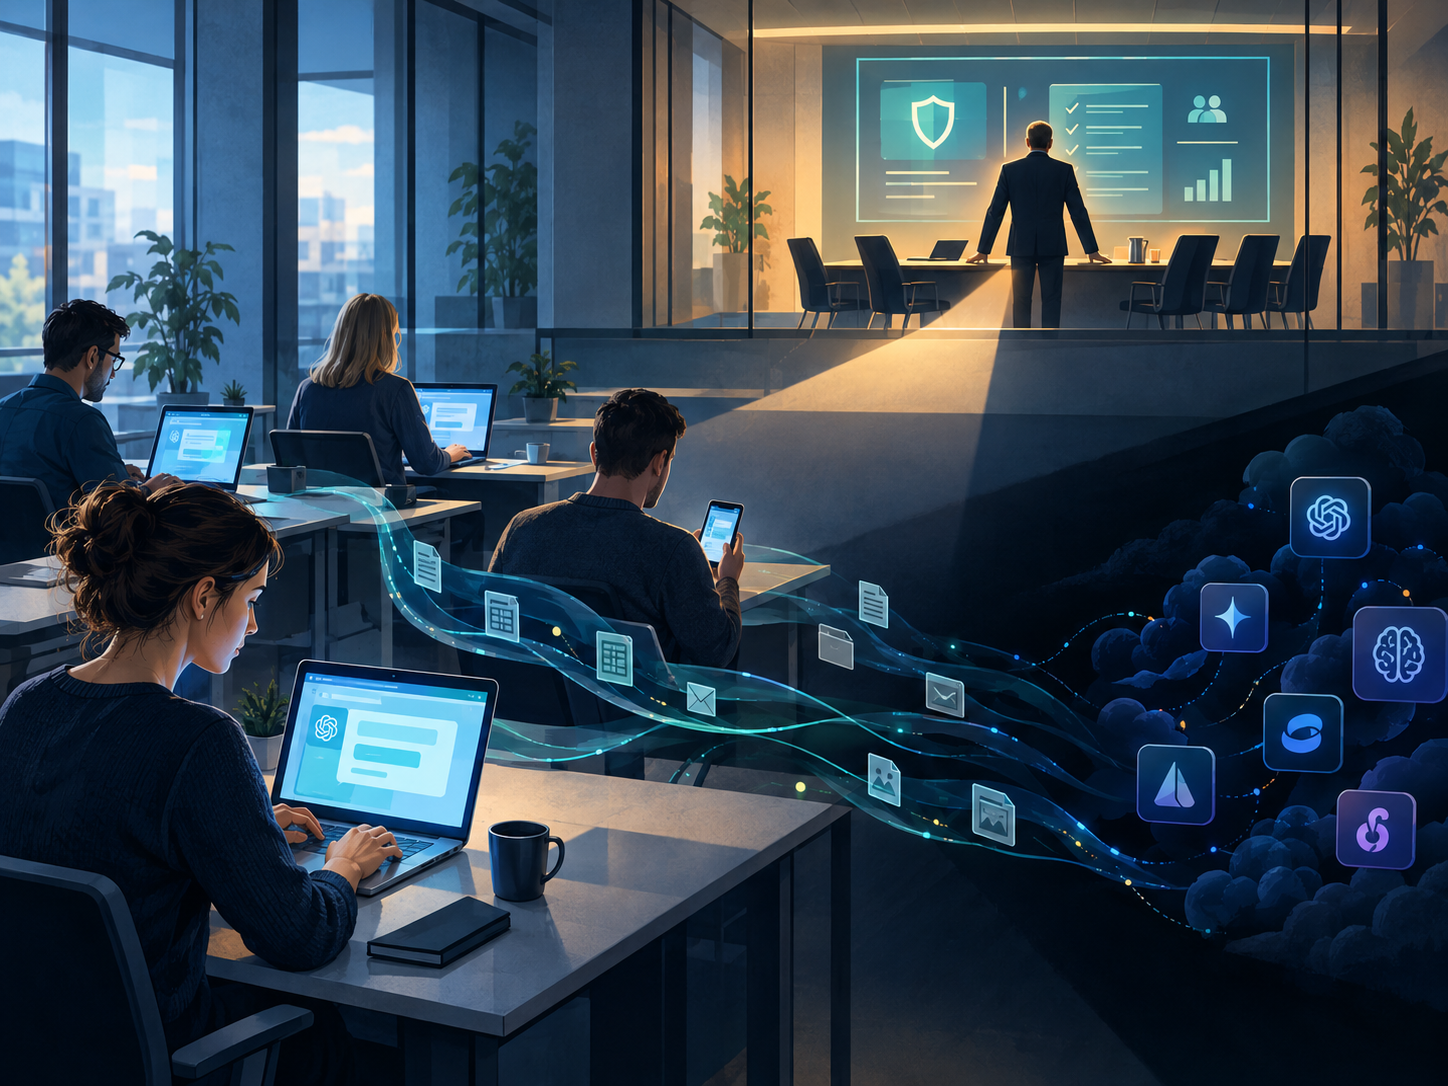
Shadow AI opstår, når medarbejdere bruger AI-værktøjer eller AI-agenter uden virksomhedens godkendelse, indsigt eller kontrol. Det kan være offentlige tjenester som ChatGPT, Copilot, Gemini, oversættelsesværktøjer og mødebots, men også agenter, der får adgang til filer, systemer og data uden tilstrækkelig styring. Opgaver, der tidligere krævede en erfaren udvikler eller administrator, kan nu udføres af medarbejdere i HR, marketing, økonomi eller salg gennem en simpel tekstprompt. Det sker ofte med gode intentioner: medarbejderne vil arbejde hurtigere, nå ambitiøse mål eller overholde stramme deadlines. Men i processen kan de dele fortrolige eller personfølsomme oplysninger og give adgang til langt flere data, systemer og handlinger, end det der følger organisationens retningslinjer, eller end hvad medarbejderne selv er klar over.
Shadow AI er den nye Shadow IT
For få år siden talte vi om Shadow IT: medarbejdere installerede cloud-løsninger uden IT-afdelingens viden, benyttede ubeskyttede enheder og wi-fi løsninger eller tilsluttede uautoriserede enheder til netværket. Nu ser vi det samme mønster med AI. Forskellen er afgørende: Shadow IT opbevarede og flyttede primært information. Mens Shadow AI kan analysere, kombinere og handle på den.
Tre centrale risici
1. Tab af kontrol over data
En medarbejder kan i god tro, men usanktioneret, give en AI-agent adgang til SharePoint, Teams, CRM-systemer, økonomidata, lønsystemer eller kundedokumenter. Agenten kan herefter navigere mellem systemerne, analysere indhold og i nogle tilfælde handle på brugerens vegne. Anvender medarbejderen i stedet eget udstyr og en ekstern chatbot, flyttes virksomhedens data uden for dens kontrol. Dermed kan fortrolige oplysninger, persondata og forretningskritisk viden blive behandlet i tjenester, som virksomheden hverken har godkendt eller kan overvåge.
2. Manglende sporbarhed og vanskelig efterforskning
SOC-overvågning og Incident Response afhænger af adgang til logs, kendte adfærdsmønstre og spor i virksomhedens systemer. Når medarbejdere anvender private enheder eller offentlige AI-tjenester, kan disse spor ligge uden for virksomhedens rækkevidde. Det gør det vanskeligere at opdage datamisbrug, analysere en hændelse og afgøre, hvilke oplysninger der er delt eller ændret. Backups kan hjælpe med at genskabe tabte data i netværket, men de kan ikke genoprette kontrollen over data, der allerede er sendt til en ekstern tjeneste.
3. Uklart ansvar for AI-agentens handlinger
Når en medarbejder udfører en digital handling, efterlader det normalt velkendte spor. Når en AI-agent arbejder på brugerens vegne, bliver det vanskeligere at forstå rationalerne, hvad der præcist skete, hvorfor det skete, og om handlingen blev udført af medarbejderen eller agenten. Hvis noget går galt, er “Det var AI’en, der gjorde det” ikke et tilstrækkeligt svar. Ansvarsplacering, compliance, revision og efterforskning, bliver derfor mere komplekse discipliner. > Dette er ikke et teoretisk scenarie, men et emne, jeg allerede diskuterer med flere virksomheder på tværs af brancher. Mange organisationer er begyndt at erkende, at AI ikke blot ændrer produktiviteten. AI ændrer også måden, vi skal tænke sikkerhed, governance og digital efterforskning på.
Den eksterne trussel
Shadow AI handler ikke kun om data og interne arbejdsgange. AI anvendes også i stigende grad af cyberkriminelle. Deepfake-videoer, voice cloning, falske mødeindkaldelser og troværdige phishing-kampagner bliver stadig mere avancerede. Mange af disse angreb bryder ikke nødvendigvis tekniske sikkerhedsforanstaltninger. De manipulerer mennesker. Derfor bliver kultur, governance og træning lige så vigtige som teknologi. Ved shadow AI vanskeliggøres organisationens arbejde med kultur, governance og træning.
AI efterlader spor – hvis virksomheden har adgang til dem
Mange moderne AI-platforme fører omfattende logning af aktiviteter, prompts og agenthandlinger. Det kan give mulighed for både overvågning og efterfølgende analyse. Eksempelvis har Microsoft tilføjet synlighed omkring AI-agenter i Defender-platformen, hvor organisationer kan få indblik i, hvilke AI-applikationer der anvendes på hvilke enheder, og hvilke forbindelser de etablerer. Der findes også værktøjer og artefakter til digital efterforskning, som kan hjælpe med at indsamle oplysninger om agenters aktiviteter og prompts. Men sporbarheden afhænger af, at AI-anvendelsen sker på enheder og platforme, som virksomheden kan se og kontrollere. Private enheder og offentlige tjenester kan efterlade spor uden for virksomhedens rækkevidde.
Hvad kan virksomheden gøre nu?
Ikke alle organisationer har Microsoft E5-licenser, avancerede XDR-platforme eller dedikerede sikkerhedsafdelinger. Men det betyder ikke, at de er magtesløse. Det vigtigste er at skabe et fælles overblik, tydelige rammer og en reel evne til at reagere.
Politik og ansvar
- Har vi en politik for brug af AI?
- Ved medarbejderne, hvilke data der må deles med AI-værktøjer?
- Er ansvar og godkendelsesprocesser tydeligt placeret?
Overblik over AI-anvendelsen
- Ved vi hvilke AI-løsninger der anvendes i organisationen?
- Har vi styr på, hvilke systemer AI-agenter får adgang til?
- Ved vi om medarbejdere anvender private enheder eller offentlige tjenester til virksomhedens data?
Adgang, logning og beredskab
- Kan vi dokumentere og overvåge AI-agenternes aktiviteter?
- Er deres adgang begrænset efter behov?
- Kan vi reagere hurtigt, hvis noget går galt?
For mange virksomheder vil det største sikkerhedsløft ikke komme fra endnu et værktøj, men fra tydelige retningslinjer, ledelsesmæssig stillingtagen og en kultur, hvor medarbejdere ved hvorfor og tør spørge, før de giver en AI-agent adgang til virksomhedens kronjuveler.
Shadow AI er et ledelsesansvar
Teknologien udvikler sig hurtigere, end de fleste governance-modeller gør. Derfor er Shadow AI ikke først og fremmest et teknologiproblem. Det er et ledelsesproblem.
De fleste medarbejdere gør præcis det, virksomheden har bedt dem om: De forsøger at arbejde smartere, hurtigere og mere effektivt. Hvis organisationen ikke samtidig definerer rammerne for ansvarlig brug af AI, vil medarbejderne naturligt skabe deres egne. Netop dér opstår Shadow AI. Ikke som en trussel udefra, men som en konsekvens af gode intentioner, stærke ambitioner og manglende styring.
Virksomheder, der allerede nu etablerer governance, overvågning, træning og klare retningslinjer, vil kunne høste fordelene ved AI. Andre risikerer først at opdage problemet når det er for sent.
