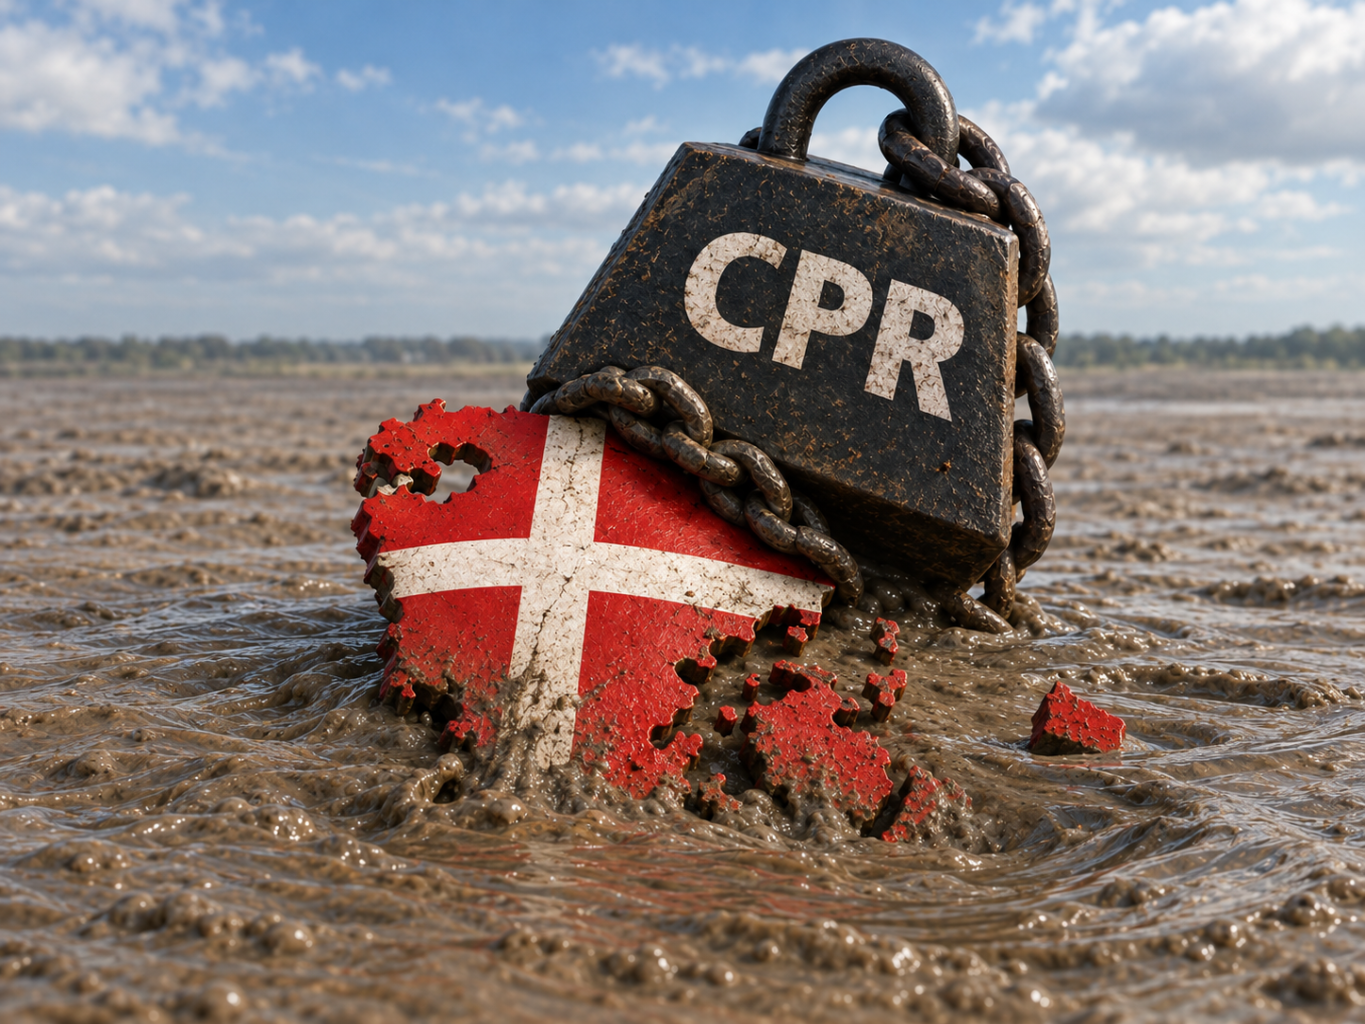
Har vi bygget det digitale Danmark på kviksand?
CPR-lækket bør ikke kun føre til endnu en sikkerhedsgennemgang. Det bør få os til at stille et mere grundlæggende spørgsmål: Hvorfor har vi bygget så stor en del af det digitale Danmark op omkring én permanent identifikator?
I september fik uvedkommende adgang til CPR-oplysninger om cirka 8,8 millioner registrerede personer. Misbruget kunne stå på over længere tid, og det blev tilsyneladende først synligt, da den usædvanligt store aktivitet slog igennem på CPR-kontorets fakturering af den mindre private virksomhed, hvis adgang til CPR-opslag var blevet udnyttet.
Det fortjener kritik. Hvis massive automatiserede opslag kan fortsætte så længe uden at udløse alarm, peger det på alvorlige mangler i overvågning, logging og sikkerhedskontrol. Det kan næppe kaldes best practice.
Men sagen afdækker et endnu større problem end selve sikkerhedsbristen. Den rejser spørgsmålet om, hvorvidt vi som samfund har gjort os alt for afhængige af CPR-nummeret som fælles identifikator.
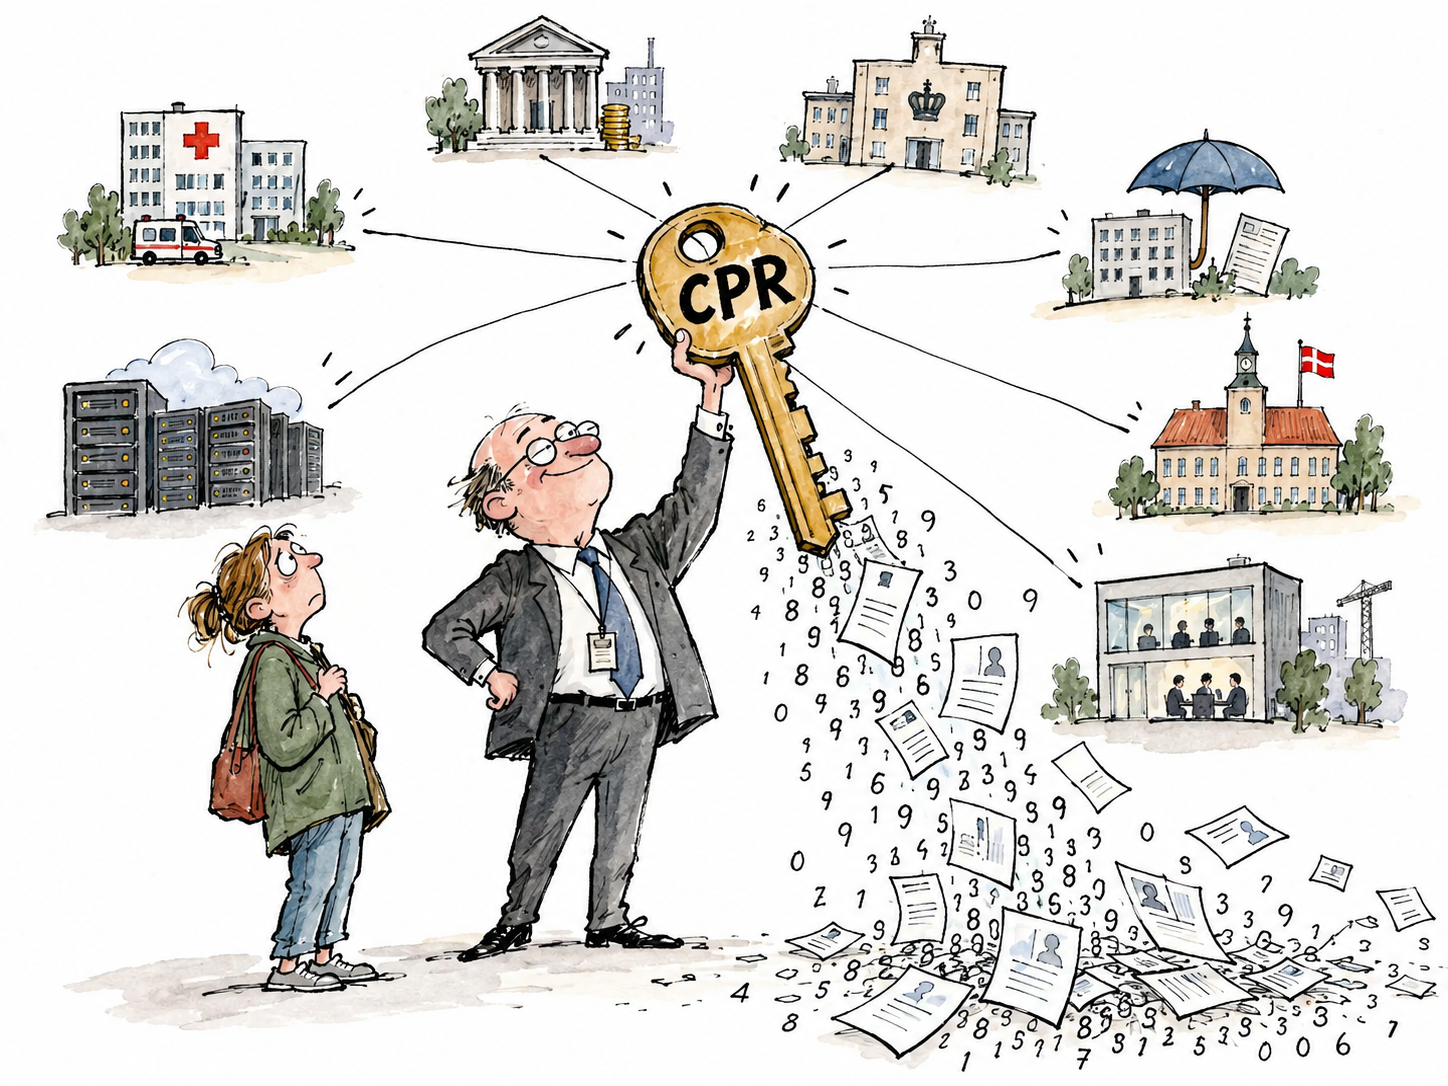
Én nøgle til hele livet
CPR-systemet er på mange måder genialt. Hospitalet finder den rigtige journal, kommunen den rigtige borger, og Skat den rigtige skatteyder.
Men den samme egenskab, der gør CPR effektivt, gør det også risikabelt. CPR-nummeret bruges på tværs af sundhedsvæsen, myndigheder, banker, forsikringsselskaber og virksomheder. Det gør det ikke kun til et identifikationsnummer, men det er faktisk gået hen og blevet til en universel nøgle, der kan koble enorme mængder data sammen. Måske endda uden at vi som samfund har villet det.
Men det har været praktisk, men indebærer også en voldsom koncentration af risiko. Hvis den samme identifikator går igen næsten overalt, bliver konsekvenserne tilsvarende større, når den først er kendt, lækket eller misbrugt.
Digitaliseringen havde en pris
Danmark har med god grund været stolt af sin digitalisering. Digital post, NemID, MitID, sundhedsdata, skat, sociale ydelser, indkomstregistre og selvbetjening har gjort samfundet mere effektivt, og måske endda mere effektivt end de lande vi normalt sammenligner os med.
Men det har også gjort os meget mere afhængige af samkøring af data.
CPR-nummeret er blevet den fælles nøgle, der fortæller systemerne, at oplysningerne handler om samme person. Det er praktisk for myndigheder, virksomheder, forskning og statistik, men det koncentrerer altså også risikoen. Jo flere data der kan kobles til én identifikator, desto større bliver konsekvensen ved misbrug.
På dette punkt er CPR-modellen teknologisk forældet. Moderne identitetsløsninger anvender ofte forskellige identifikatorer til forskellige formål. Den samme person kan derfor have forskellige tekniske ID’er hos forskellige aktører. Det gør uberettiget samkøring vanskeligere og reducerer konsekvenserne, hvis ét ID bliver kompromitteret.
Det interessante er, at denne tankegang har eksisteret i moderne identitetsarkitektur i mange år. De store teknologivirksomheder, som regeringen i dag ofte kritiserer for deres omfattende dataindsamling, har længe arbejdet med teknikker, hvor identifikatorer kan være forskellige fra modtager til modtager.
Det løser ikke hele problemet. E-mailadresser, telefonnumre og fysiske adresser kan stadig bruges til at forbinde oplysninger. Men princippet er vigtigt: Man behøver jo ikke give alle den samme permanente nøgle til et menneske.
Det største problem er måske det, vi ikke ser
Det aktuelle CPR-læk er synligt og kan undersøges. Mere interessant er den usynlige samkøring, som finder sted hver dag.
Når CPR fungerer som fælles nøgle, kan data fra mange kilder forbindes igen og igen. Det kan ske lovligt hos myndigheder og forskere, kommercielt hos virksomheder eller ulovligt hos kriminelle. Borgeren har stort set ingen indsigt i, hvor ofte det sker, eller hvordan oplysningerne senere anvendes.
Den risiko kan på længere sigt vise sig at være langt større end selve det aktuelle læk.
For problemet er ikke kun, hvem der har fået fat i CPR-numrene. Problemet er, hvad CPR-nummeret gør det muligt at forbinde.
Hvorfor ændrer vi det så ikke?
Svaret er enkelt: Det bliver dyrt.
Tusindvis af offentlige og private systemer er bygget op omkring CPR som fælles nøgle. Registre, databaser, integrationer og arbejdsgange forudsætter, at den samme person kan genkendes på tværs af systemer.
Men netop dét, der gør administrationen effektiv, skaber også den sikkerhedsmæssige sårbarhed.
Målet bør derfor ikke være at afskaffe CPR-registeret. Målet bør være gradvist at reducere brugen af CPR som universel identifikator på tværs af alle sektorer.
En bank behøver ikke nødvendigvis anvende den samme permanente identifikator som hospitalet. Et forsikringsselskab behøver ikke bruge den samme nøgle som kommunen.
En debat, vi er nødt til at tage
CPR-lækket bør føre til mere end bedre adgangskontrol, flere alarmer og nye sikkerhedsprocedurer. Ingen tvivl om det!
Men det bør også rejse et mere grundlæggende spørgsmål: Hvorfor bruger vi stadig den samme identifikator på tværs af næsten hele samfundet?
Vi har gennem mere end 20 års digitalisering bygget en stadig større afhængighed af systemer, data og integrationer. Samtidig har vi gjort det muligt at koble meget store mængder oplysninger om den enkelte borger sammen ved hjælp af ét nummer.
Det er effektivt. Men er det stadig forsvarligt?
Det største problem er måske ikke, at oplysninger om 8,8 millioner registrerede personer blev hentet.
Det er, at ét nummer overhovedet kan være nøgle til så meget.
Den debat bør ikke ende med endnu en teknisk sikkerhedsrapport. Den bør handle om selve fundamentet under det digitale Danmark. Og komme med svar på, hvordan vi kan komme fra kviksandet og over på fast klippegrund.
Forum for Bedre Cybersikkerhed er en dansk almennyttig og non-profit forening, der arbejder for at styrke samfundets digitale resiliens samt udbrede kendskab til cybersikkerhed og betydningen af en stærk cybersikkerhedskultur. Alle medlemmer arbejder frivilligt og kommer typisk med en ekspert baggrund indenfor cybersikkerhed. Forum for Bedre Cybersikkerhed bidrager derfor gerne med faglig viden og inspiration til debatten om CPR og fremtiden og hvordan vi kan kæmpe os ud af kviksandet.

